

Probablemente has notado que los correos electrónicos y mensajes de texto fraudulentos son cada vez más difíciles de diferenciar de los mensajes legítimos. Si es suficiente para hacerte cuestionar todo lo que llega a tu teléfono o a tu correo electrónico, no estás solo.
Los estafadores están utilizando la inteligencia artificial (IA) para revitalizar los métodos tradicionales de phishing, haciéndolos más convincentes y más difíciles de reconocer. Los estafadores usan IA para imitar estilos de escritura y diseñar contenido convincente para sitios web, incluidas las páginas de Iniciar sesión, en segundos. Como resultado, detectar estafas de suplantación de identidad requiere aún más cuidado y atención que solía.
Entonces, ¿qué podemos hacer?
En primer lugar, confía en tu instinto. Si no esperas un mensaje, no te apresures a hacer clic en un enlace (cuyo ÚNICO propósito puede ser recopilar nombres de usuario, contraseñas u otra información sensible).
Pero tu instinto no es el único recurso que tienes. Prueba los siguientes consejos para determinar la validez de los enlaces incrustados en correos electrónicos y mensajes de texto inesperados, incluso cuando el mensaje parece ser de una fuente Reputada.
Cuenta de cheques Los enlaces en correos electrónicos
Desafortunadamente, es fácil ocultar a dónde te llevarán los enlaces de un correo electrónico a. ¡Ve a continuación las capturas de pantalla de ejemplo desde un Ordenador de Escritorio y un Dispositivo Móvil! A menudo, envía un correo electrónico a tu bandeja de entrada con un hipervínculo que se presenta de tal manera que parece provenir de una fuente creíble. (O podría decir "haz clic aquí" o "iniciar sesión").
A continuación, te mostramos cómo inspeccionar los hipervínculos en los correos electrónicos para ver a dónde realmente van:
- En un ordenador de sobremesa: Pasa el cursor sobre el hipervínculo (sin hacer clic, claro). La dirección prevista se mostrará cerca del hipervínculo:
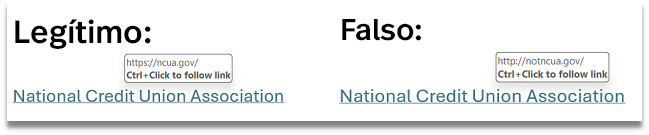
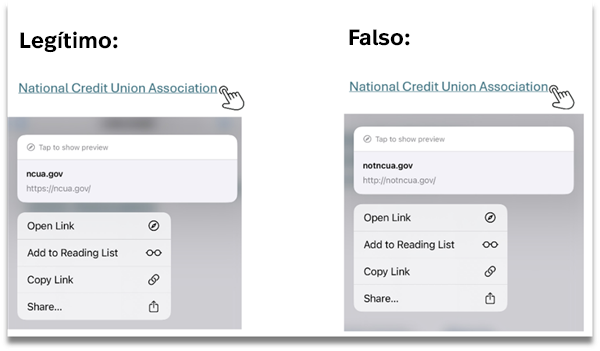
- En un dispositivo móvil: Mantén presionado el dedo sobre el enlace, teniendo cuidado de no tocarlo, y el enlace de destino aparecerá como un pop-up:
Cuenta de cheques Enlaces en textos
Inspeccionar enlaces en un texto es un poco más difícil. Los enlaces de texto no se pueden enmascarar como en los correos electrónicos, por lo que tienes que comprender las diferentes partes de una URL (la dirección del sitio web) para determinar si es LEGÍTIMA o no. Comencemos revisando un diagrama de la estructura de una URL:
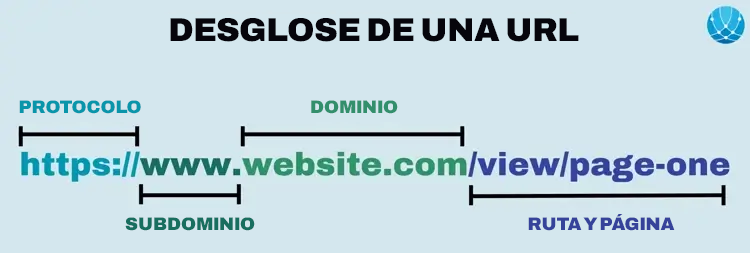
Ahora vamos a desglosar la dirección completa del sitio web de SELCO, https://www.selco.org:
- El "https://" es el "protocolo" o "esquema" y te permite saber si el sitio es seguro o no. (Quieres buscar la "S" al final de "http." Esto significa "seguro."
- El subdominio es "WWW" (el más común).
- Selco es el segundo nivel de dominio.
- El dominio de nivel superior es ".org", lo que lo distingue del dominio de nivel superior más común, ".com".
Como puedes ver en este intento real de smishing, todos los componentes del enlace son señales de alerta:
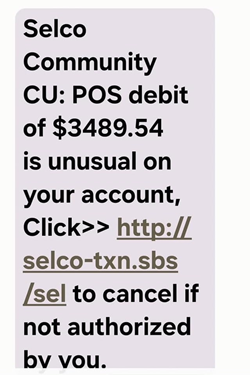
Un estafador un poco más sofisticado podría haber usado "http://www.selco.com", pero incluso esa dirección tiene múltiples señales de alerta: el "http://" no es el esquema seguro de SELCO y ".com" no es el dominio de nivel superior de SELCO. En el siguiente ejemplo real que un miembro afortunadamente señaló y contactó con SELCO, un par de componentes—".com" en lugar de ".org" y sin subdominio "www"—son señales de alerta. Sin embargo, el destinatario podría ser fácilmente engañado por la urgencia del mensaje "¿NO ERES TÚ?" en mayúsculas con un enlace para cancelar la transacción.
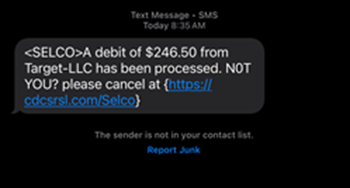
Si el miembro hubiera hecho clic en el enlace fraudulento, probablemente habría sido dirigido a un sitio de suplantación que se parece a selco.org, y ahí es donde empezaría la estafa. Luego introduces tus credenciales pensando que estás iniciando sesión legítimamente y ahora los estafadores tienen tu nombre de usuario y contraseña. Alternativamente, en un escenario en el que alguien simplemente responde "Sí" o "No" para verificar una transacción, el estafador probablemente te llamará y pedirá tu nombre de usuario y un código de acceso de un solo uso. Lo que realmente ocurre aquí es que el estafador pasa por el proceso de restablecimiento de contraseña en selco.org, usando el OTP para cambiar la contraseña e iniciar sesión como el miembro.
En cualquier caso, si un miembro hace clic en el enlace y se ha proporcionado la información de la cuenta/contraseña, SELCO trabajaría contigo para cambiar el número de cuenta y configurar un nuevo nombre de usuario y contraseña para la banca digital. También podemos pedirte que lleves tu dispositivo a un especialista para que lo escanee en busca de malware u otro software malicioso.
Proporcionar tu nombre de usuario y OTP básicamente les da a los estafadores una puerta trasera a tu información personal, similar a dar tanto tu nombre de usuario como tu contraseña", dijo Jeriah Brown, investigadora financiera en SELCO. Ese pequeño detalle puede que no sea tan conocido por todos, y puede que no te des cuenta de lo importante que es proteger ese código.
En el ajetreo y el bullicio de hoy, puede ser tentador responder rápidamente a un mensaje de texto o a un correo electrónico y continuar con tu día. De hecho, los estafadores dependen de él. Pero reducir la velocidad para confirmar la autenticidad de los hipervínculos en correos electrónicos y mensajes de texto contribuirá en gran medida a mantener tu información segura (y te ahorrará más tiempo y dolor de cabeza si el remitente es un estafador disfrazado).


